我把八种内网穿透都跑了一遍,发现「哪个最快」是个伪问题
上个月我为了在外面能看到麦田那个 8787 面板,临时起了一条 cloudflared 隧道。那篇文章里我只用了一句话带过——「起个隧道」。
真轮到自己选,我发现网上现成的对比文章有一半是错的,而且全在犯同一个错:把三类根本不是一回事的东西扔进一张表里比 star。
先叠个甲:这篇会提到几个工具的历史漏洞(比如 nps 的 RCE),也会讲到怎么用 WebSocket 把流量伪装成普通 HTTPS、绕过只放行 80/443 的限制。这些都只作技术学习和研究用途,别拿去干没授权的事。
另外,这不是一份「谁最快」的排行榜。如果只是想知道哪个工具吞吐高,这篇文章会让你失望——中继式之间根本拉不开差距。这是一份「同一件事用不同工具做,代价差多少」的实测,代价包括延迟、内存、配置行数,也包括「你到底要不要一台公网机器」这个花钱的决定。
我为什么突然需要一条隧道
起因很小。麦田那个发布面板只监听 127.0.0.1,人在外面打不开。我不想为了看一眼数据专门开电脑远程回家,就起了条临时隧道,把 8787 捅到公网。
那次用的是 cloudflared,一条命令,不用注册,给我一个 trycloudflare.com 的临时域名,重启就变。当时觉得挺好,直到我想认真把它当个长期方案——问题来了:这玩意儿到底靠不靠谱?国内访问为什么慢得想睡觉?我是不是该自己搞台机器跑 frp?
一搜,乱象就来了:
- 有的文章说「nps 是基于 frp 二次开发的」——不对,两者实现完全独立;
- 有的说「chisel 是 P2P 直连」——更不对,chisel 是走 WebSocket 的纯中继;
- 绝大多数把 frp(110k 星)、cloudflared、Tailscale 塞进同一张表按 star 排序,好像星多就更好用。
我越看越觉得,这事得自己动手测一遍。于是借了两台云主机,当晚全跑了一遍。
先把锅端清楚:这是三类东西,不是一类
个人觉得最重要的部分是这张分类表,而且它不要钱——你就算不看下一段数据,把这张表看懂就够了。
| 类别 | 本质 | 要不要自己的公网机器 | 代表 |
|---|---|---|---|
| A. 中继式 | 你在公网机器上跑 server,内网跑 client,流量全过中继 | 要 | frp、nps、rathole、chisel、bore、sish |
| B. 边缘托管 | 用厂商的全球边缘节点当中继,你只跑 client | 不要,但要能连到厂商 | cloudflared、localtunnel |
| C. 组网式 | 不是「把端口映射出去」,是「把你的设备拉进同一个虚拟局域网」 | 不要(但要协调服务器/账号) | Tailscale、ZeroTier、EasyTier |
为啥说混在一起比 star 没意义?因为它们解决的是不同的问题。
frp 有 110k 星,不是因为它比 cloudflared「好用」,是因为它解决的是「我有一台公网机器,想把家里端口稳定地暴露出去」——这是个运维问题。cloudflared 解决的是「我一台机器都不想有,临时给人看个东西」——这是个便利性问题。Tailscale 解决的是「我有十台设备在不同网络,想让它们互相访问」——这是个组网问题。
拿 frp 和 cloudflared 比 TTFB,就像拿货车和外卖电动车比载重,结论当然货车赢,但这个结论没有任何用处。
这次我把 C 类(Tailscale、EasyTier)整个放弃了。不是它们不好,是它们跟「把端口暴露出去」压根不是一件事,放进来只会把水搅浑。
测法:两台真机,同一份配置
我不想用「网上数据拼凑」糊弄,所以找了两台真机:
- 广东机(阿里云,广东):跑各种 server,同时充当探测端;
- 香港机(UCloud,中国香港):跑 client,同时放被测服务。
被测服务是两个:一个 iperf3(61000 端口)测吞吐,一个返回 200 字节的 HTTP 服务(60990 端口)测延迟。所有工具都是「把香港机的这两个端口,映射到广东机」,然后从广东机打本地映射端口。直连基线则是广东机直接打香港机的公网 IP。
值得说明的是,有几个方法细节得说清楚,否则数字会被误读:
- 跨境链路本身就是天花板。广东→香港直连单流大约 7.8 Mbps(4 流反而降到 7.2,说明是单流限速、多流能叠)。所有隧道的吞吐都顶在这条天花板上,中继式之间拉不开差距——这是链路的属性,不是工具的属性。
- 延迟用 TTFB 替代握手延迟。隧道里 TCP 握手在本地就完成了,测握手没意义,所以统一量 HTTP 首字节时间(curl 的
time_starttransfer),每个工具 20 次取 p50/p95。 - 每项测 3 次取中位,文里不写单一数字假装精确;失败项如实记录。
- 云防火墙只放行 22 和 60000–61000,这条直接决定了 bore 的失败(后面讲)。
八种工具,一张表
| 工具 | 类别 | TTFB p50 / p95 | 单流 | 4 流 | 常驻内存 | 结果 |
|---|---|---|---|---|---|---|
| 直连基线 | — | 22 / 43 ms | 7.80 | 7.65 | — | 参照物 |
| frp | 中继 | 9 / 310 ms* | 6.87 | 失败 | 27.0 MB | ✅ 最快,但有抖动 |
| rathole | 中继 | 16 / 21 ms | 7.47 | 14.99 | 9.1 MB | ✅ 最省最稳 |
| nps | 中继 | 24 / 30 ms | 7.06 | 6.98 | 21.8 MB | ✅ 能用但停更 |
| chisel | 中继 | 35 / 42 ms | 7.42 | 5.96 | 13.7 MB | ✅ WebSocket,单端口 |
| bore | 中继 | — | — | — | — | ❌ 控制端口 7835 不在放行段 |
| sish | 中继 | — | — | — | — | ❌ 4.x 参数大改,没跑通 |
| cloudflared | 托管 | 1100 / 2950 ms | 2.29 | — | 约 40 MB | ⚠️ 能连,首字节 1–3 秒 |
| localtunnel | 托管 | — | — | — | — | ❌ 公共服务端 loca.lt 连不上 |
* frp 那次 p95 有一次 309.9 ms 的尖刺,单流三次里有一次 iperf3 连不上(记 0),属偶发抖动,不代表常态。
结论一:中继式之间,快慢是个伪问题
先看延迟图,感受一下量级差:
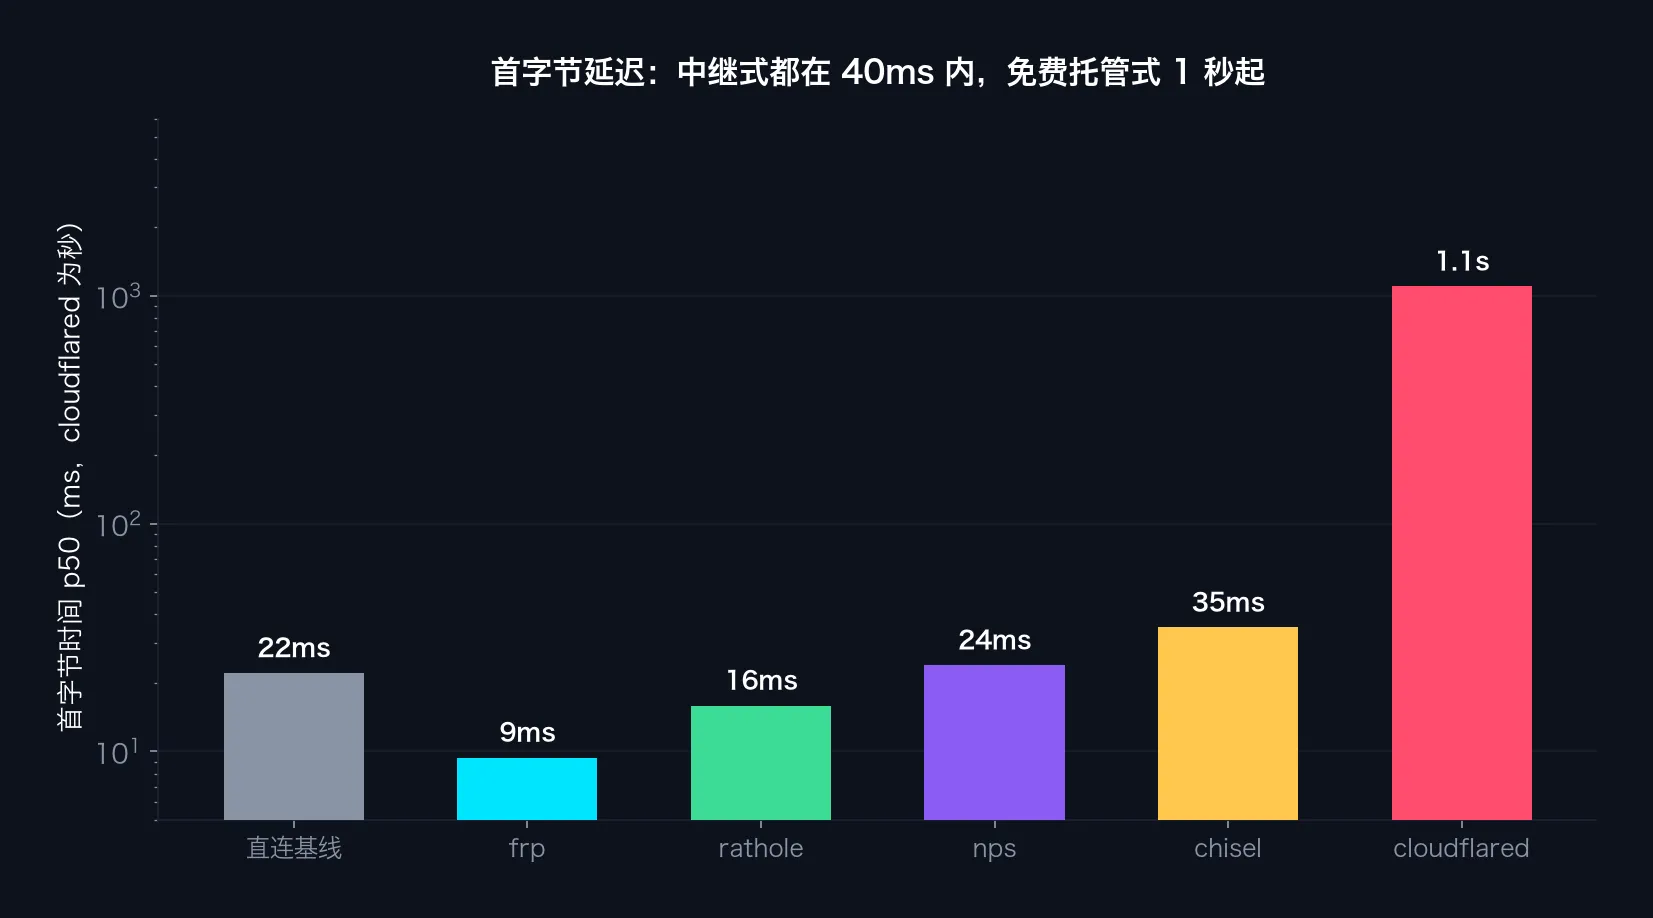
除了 cloudflared 那个异类,所有中继式工具的 TTFB 都挤在 9–35 ms 这个区间里。最快的是 frp 的 9 ms,最慢的是 chisel 的 35 ms,差 26 ms——这个差距,比你鼠标点一下的延迟还短,人根本感知不到。
吞吐更明显:
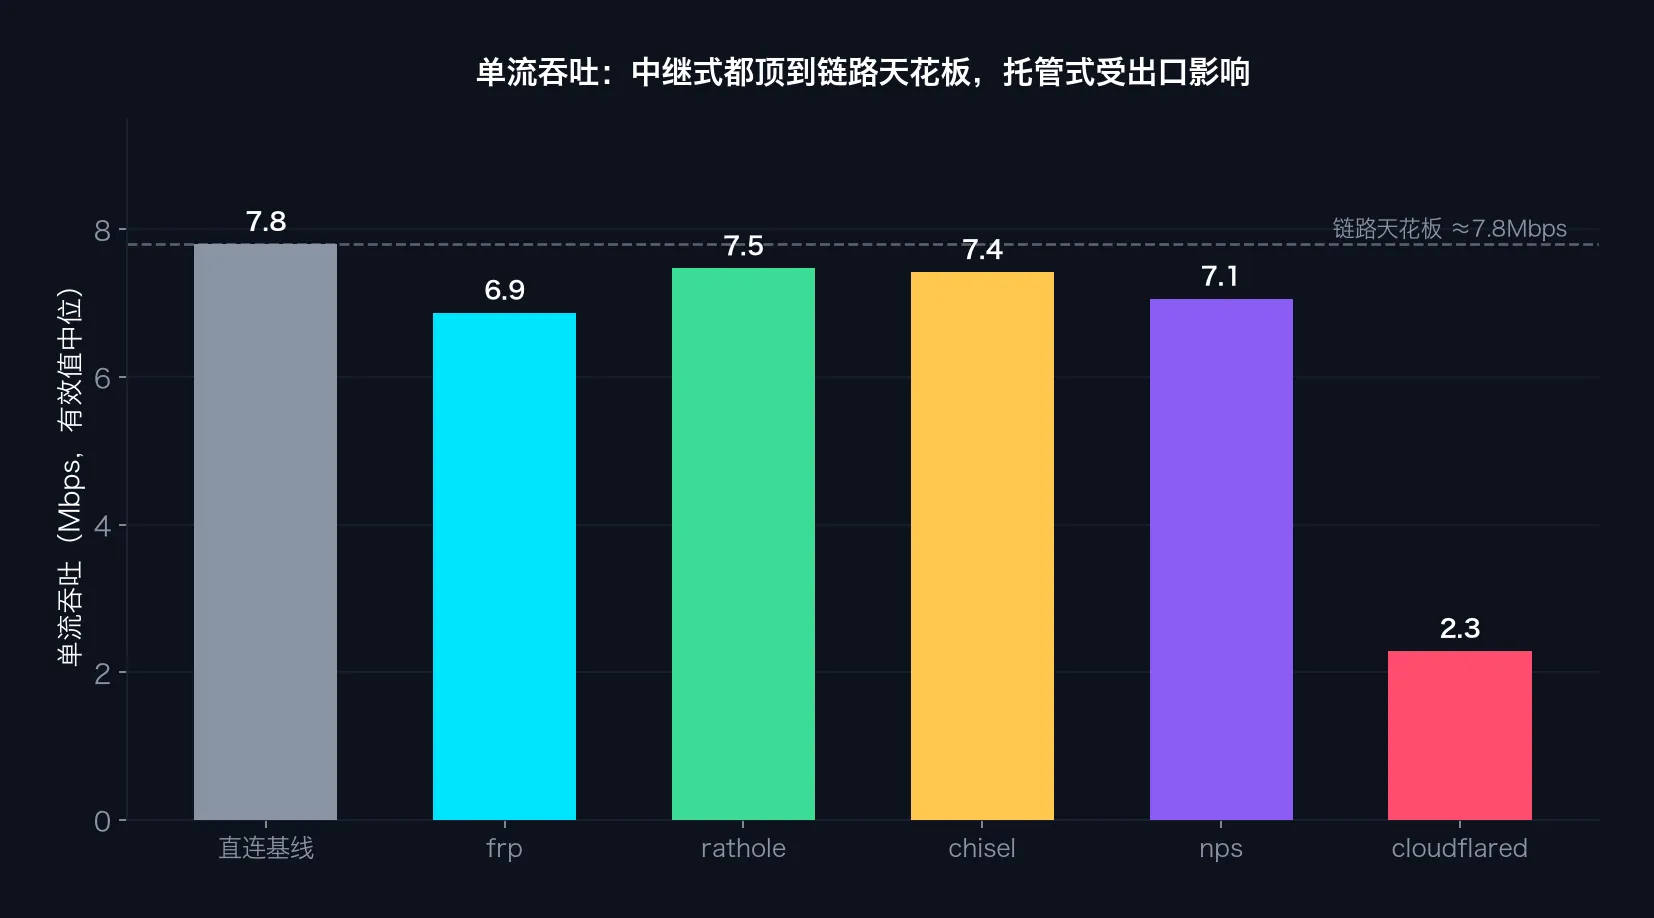
直连基线是 7.80 Mbps,几个中继式挤在 6.87–7.47 Mbps,全是链路天花板附近的数字。对个人用途,「哪个更快」这个问题基本没有答案,因为它们都一样快(也都一样受制于你的链路)。
所以别再问「frp 和 rathole 哪个快」了。真正该问的是下面这些。
结论二:真正的分水岭,是「你要不要一台公网机器」
把表按「要不要自己的公网机器」竖着切一刀,世界立刻清楚了:
- 中继式(frp/rathole/nps/chisel):要一台 VPS,换来的是稳定 + 快 + 完全可控。
- 边缘托管(cloudflared/localtunnel):一台机器都不用,代价是国内出口体验差。
cloudflared 的数字很说明问题:免费 quick tunnel 首字节中位数 1.1 秒,p95 接近 3 秒,是直连的约 50 倍。吞吐也从 7.8 掉到 2.29 Mbps。能连,能用,但「国内快」这三个字是假的——它走的是境外边缘节点,你的流量绕了地球一圈。
localtunnel 更干脆:它依赖公共服务端 loca.lt,而这在香港和国内都连不上。你什么都做不了,服务器不在你手上,它挂了你就没辙。
这就是托管式的本质:省掉了运维一台机器的麻烦,把控制权交了出去。临时给人看个东西没问题,当长期方案要三思。
结论三:资源占用有量级差
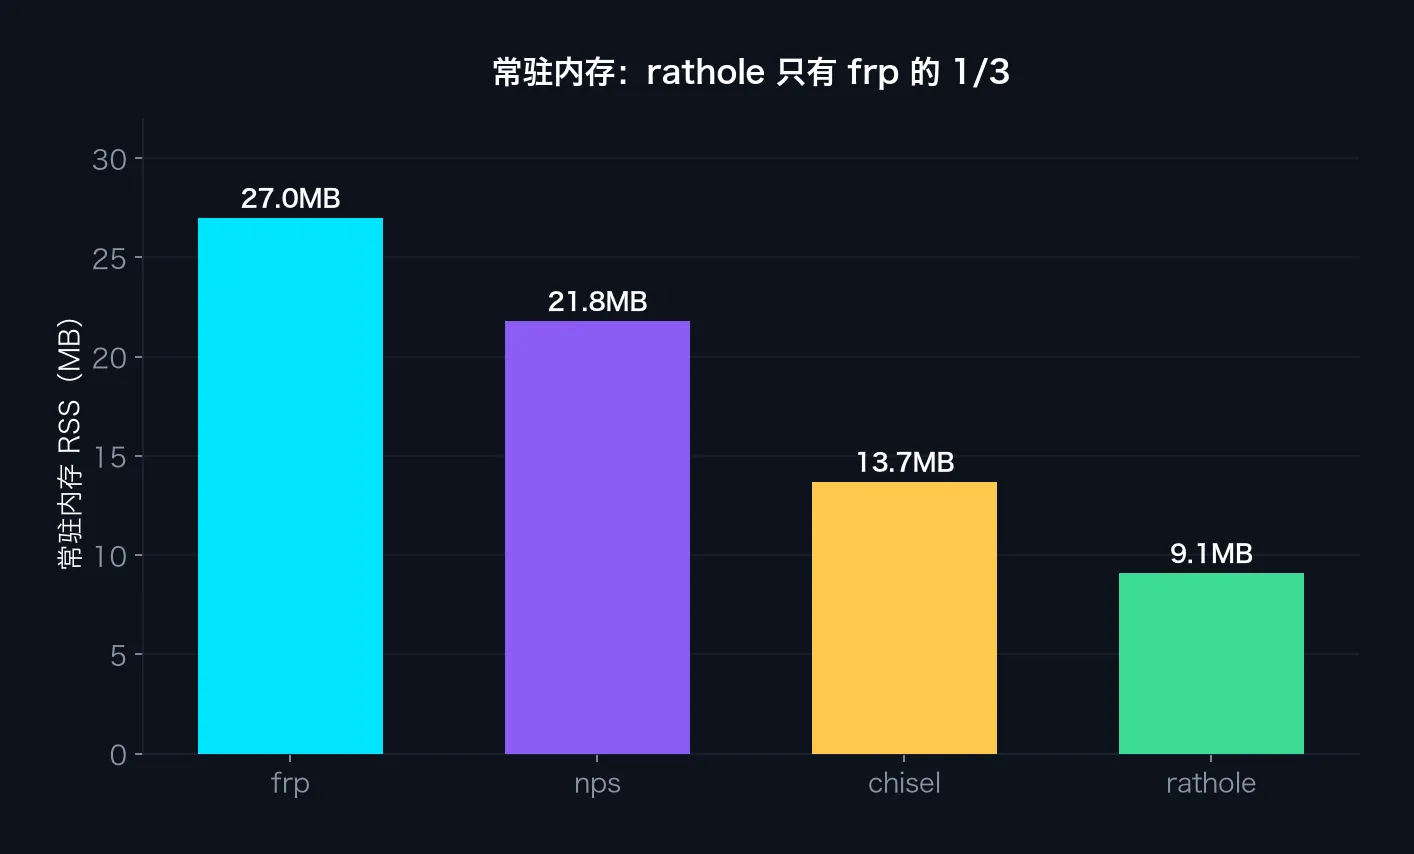
rathole 9.1 MB < chisel 13.7 MB < nps 21.8 MB < frp 27 MB。
在那种 2C2G 的小机器上,这 18 MB 的差距不是数字游戏——尤其你还要在同一台机器上跑别的服务。rathole 用 Rust 写,省内存这点很符合它的出身。如果你在跑一堆容器、内存吃紧,光这一条就够你选它。
结论四:失败项本身就是结论
三个没跑通的,不是「我没测好」,它们各自暴露了一个设计上的代价:
- bore:主打「一条命令、极简」,代价是控制端口写死在 7835。我的云防火墙只放行 22 和 60000–61000,它直接不可用。极简的代价是失去灵活性——在公司网、云主机这种受限环境里,写死的端口就是死穴。
- sish:4.x 参数做了大改,网上教程基本还是 3.x 的,配置门槛一下子抬高。我在限定时间内没跑通,记为「门槛高」,不是「不能用」。
- localtunnel:见上,公共服务端连不上时你毫无办法。
一个工具「失败的样子」,往往比它成功的那些数字更能说明它适合谁。
结论五:nps 是榜单陷阱,最值得单独说一段
nps 是这次实测里最让我感慨的一个。
它有 34,256 星,常年霸榜各种「2026 内网穿透推荐」,随便搜一篇对比文章它都排在前面。但我一查提交记录——最后一次提交停在 2024-05-30,停更大约一年半。更要命的是,它历史上有过高危 RCE 漏洞。
实测结果呢?功能上完全能用:TTFB 24 ms,单流 7.06 Mbps,内存 21.8 MB,各项都在中游。我配的时候还踩了几个坑:nps 0.26 不接受 -conf 参数(靠工作目录下的 conf/ 读配置),客户端是 -config 不是 -conf,vkey 模式的隧道得在客户端 npc.conf 里用 [tcp-xxx] 段定义——服务端的 tasks.json 会在运行时被覆盖。折腾了小半小时才打通。
这就引出这篇文章最想说的一句话:「能用」和「该用」是两回事。
一个停更一年半、又有 RCE 历史的项目,哪怕今天功能正常,你也没法指望它修下一个漏洞。它出现在榜单上,靠的是历史积累的 star,不是当下的维护状态。star 数是存量,维护状态是流量——选型要看后者。
(我自己这次的处置:只在测试期开、用高端口 + 随机口令,测完立刻停掉所有服务、释放端口。真要长期用,我不会选它。)
结论六:单流 7.8、多流 15——大文件要多开线程
这条是意外收获。rathole 的单流是 7.47 Mbps,但 4 流叠到了 14.99 Mbps——差不多翻倍。
这说明限速是 per-flow(按单条连接) 的,不是按总带宽。也就是说:
如果你要通过隧道传大文件,单线程跑到 7.8 Mbps 就顶住了,开四线程能到 15 Mbps。
这对外面那些「隧道慢」的抱怨有直接指导意义——很多时候不是隧道慢,是你的传输工具只开了一条连接。aria2、axel 这种多线程下载器,或者 rsync 并行,能直接把吞吐翻倍。
特殊网络环境:只放行 80/443 怎么办
还有个场景得单独讲:有些公司网、校园网,防火墙只放行 80 和 443,其它端口一律掐断。上面那些中继工具默认端口都不在放行段,全抓瞎。
这时候 chisel 的价值就出来了。它把流量全包在 WebSocket 里,走 80/443,看起来就是普通的 HTTPS 流量,穿透性极强。我这次测它虽然 TTFB 是最慢的 35 ms,但在受限网络里,「能连上」比「快 26 毫秒」重要一万倍。wstunnel 也是同一类思路。
这也是为啥我一直觉得「哪个最快」是个伪问题——场景变了,最优解也变了。在干净的网络里 chisel 垫底,在只放行 443 的网络里它可能是唯一能用的。
选型清单:按场景三句话
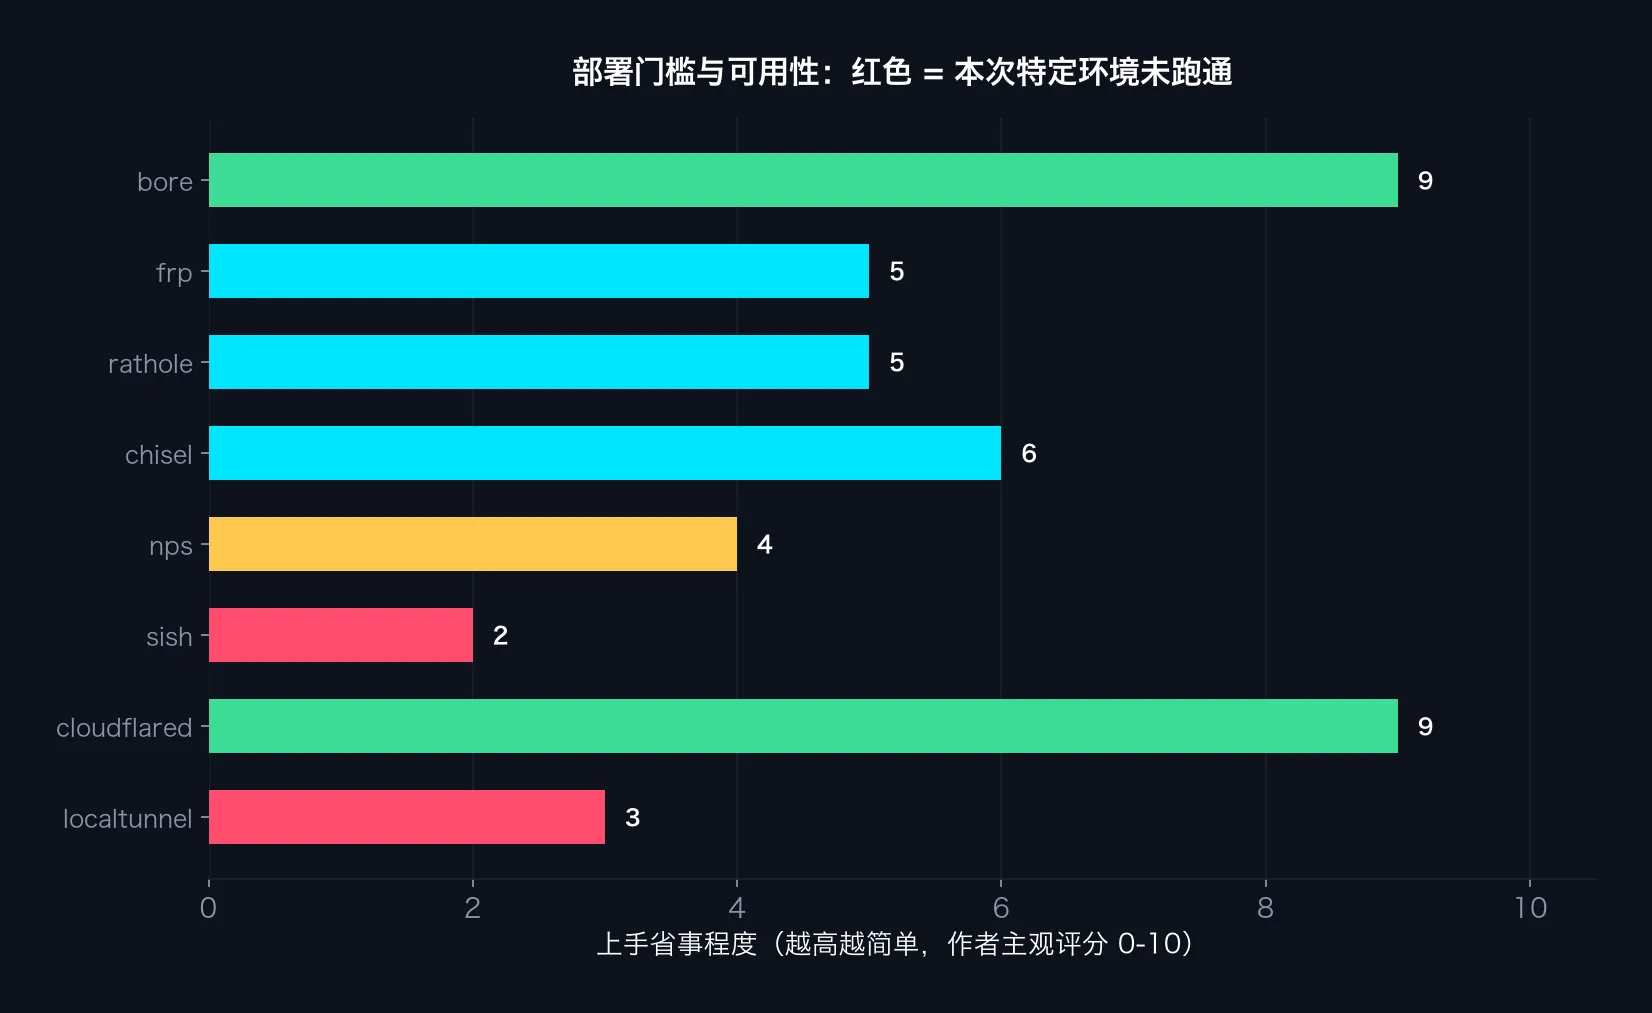
把可用性单拎出来看一眼——这张图把「配置门槛」和「本环境是否跑通」放到了一起,红色是这次没跑通的:
再把上面所有的东西压缩成能直接照着做的清单:
| 你的情况 | 选什么 | 一句话理由 |
|---|---|---|
| 有 VPS,要长期稳定暴露服务 | rathole 或 frp | 都顶到链路天花板,rathole 省内存、frp 生态全 |
| 小机器、内存吃紧 | rathole | 9 MB 常驻,是 frp 的三分之一 |
| 临时给人看个东西,不想有机器 | cloudflared | 一条命令不用注册,但国内慢、域名会变 |
| 网络只放行 80/443 | chisel / wstunnel | WebSocket 伪装,穿透性强 |
| 看到 nps 星多想用 | 别 | 停更一年半 + RCE 历史,星多是存量不是现状 |
| 要在多台设备间组网(不是映射端口) | Tailscale 类 | 这是组网问题,不在这张表的比较范围内 |
再加一条通用的:传大文件记得多开线程,单流顶到 7.8 Mbps 是链路限速,不是隧道的问题。
我最后用了哪个
说出来可能有点反高潮:那个 8787 面板,我现在还是用 cloudflared 的临时隧道。
原因是它的使用频率太低了——一个月看两三次,每次看一分钟。为了这种频率去养一台 VPS、配 frp、维护证书,不划算。临时隧道慢是慢了点,但「打开一条命令、用完就扔」的便利,正好匹配这个场景。
但这次实测之后我心里有了一张地图:哪天这个面板要长期挂着、或者要给人稳定访问,我知道该切到 rathole;哪天网络环境变苛刻,我知道还有 chisel 兜底。这不是选出了「最好的工具」,是搞清楚了每个工具的代价。
工具选型这事儿,多数时候没有唯一答案,只有「在你的约束下,代价最小的那个」。把约束列清楚,答案自己就浮出来了。
参考链接
- frp —— 中继式的标杆,110k 星、模式最全(TCP/UDP/HTTP/HTTPS/kcp/quic)。想要生态和功能最全,从它开始
- rathole —— Rust 写的中继,本次实测最省内存(9 MB)也最稳。仓库从
rapiz1/rathole迁到了rathole-org/rathole,旧地址会 301 - nps —— 34k 星但停更在 2024-05-30 的那个项目,有历史 RCE。链接放这儿是为了让你亲自看一眼它的最后提交时间
- chisel —— 走 WebSocket 的中继,能把流量伪装成普通 HTTPS,适合只放行 80/443 的网络。注意它是纯中继,不是 P2P
- bore —— 主打极简的 Rust 工具,一条命令即用,代价是控制端口写死 7835
- cloudflared —— Cloudflare Tunnel 的客户端,
cloudflared tunnel --url http://127.0.0.1:8787就是那条临时隧道命令,不用注册 - localtunnel —— 另一个免注册的临时隧道,依赖公共服务端
loca.lt,国内连通性是它的软肋 - sish —— Go 写的 SSH 隧道,4.x 参数改动大,配之前先看最新版文档,别照抄老教程
- iperf3 —— 本文所有吞吐数字都是它测的,测网络带宽的事实标准
我是又耳,写点折腾自建服务和 AI 的东西。这篇的原始数据、测试脚本和四张图的生成代码都在开源仓库 youerning/blog/tunnelbench,想复现的可以照着跑——配置样例已脱敏,换成自己的机器即可。更多记录在我的微信公众号「又耳笔记」和 GitHub。
